PHPの脆弱性の確認方法と対策【php2shell|非エンジニア向けに3ステップで解説】
PHPの脆弱性で、うちのサイトは大丈夫? バージョンの確認方法を3ステップで解説。結果別の対策と、PHP 8.2のサポート終了への備えもまとめました。
サイトづくりの
業務効率化
この記事の目次
- ①結論:PHPの脆弱性は「バージョンの番号」で判断できる
- ②何が起きた? PHPの脆弱性(php2shell)をざっくり解説
- PHPとは:ホームページの裏側で動くプログラムの言語
- 今回の脆弱性:ログインなしで、外からサーバーを操作されるおそれ
- 時系列:首相が「大至急」と呼びかけ、多くのサイトが止まった
- よくある誤解:WordPressやプラグインを更新しても直らない
- ③PHPの脆弱性の確認方法:3ステップでOK
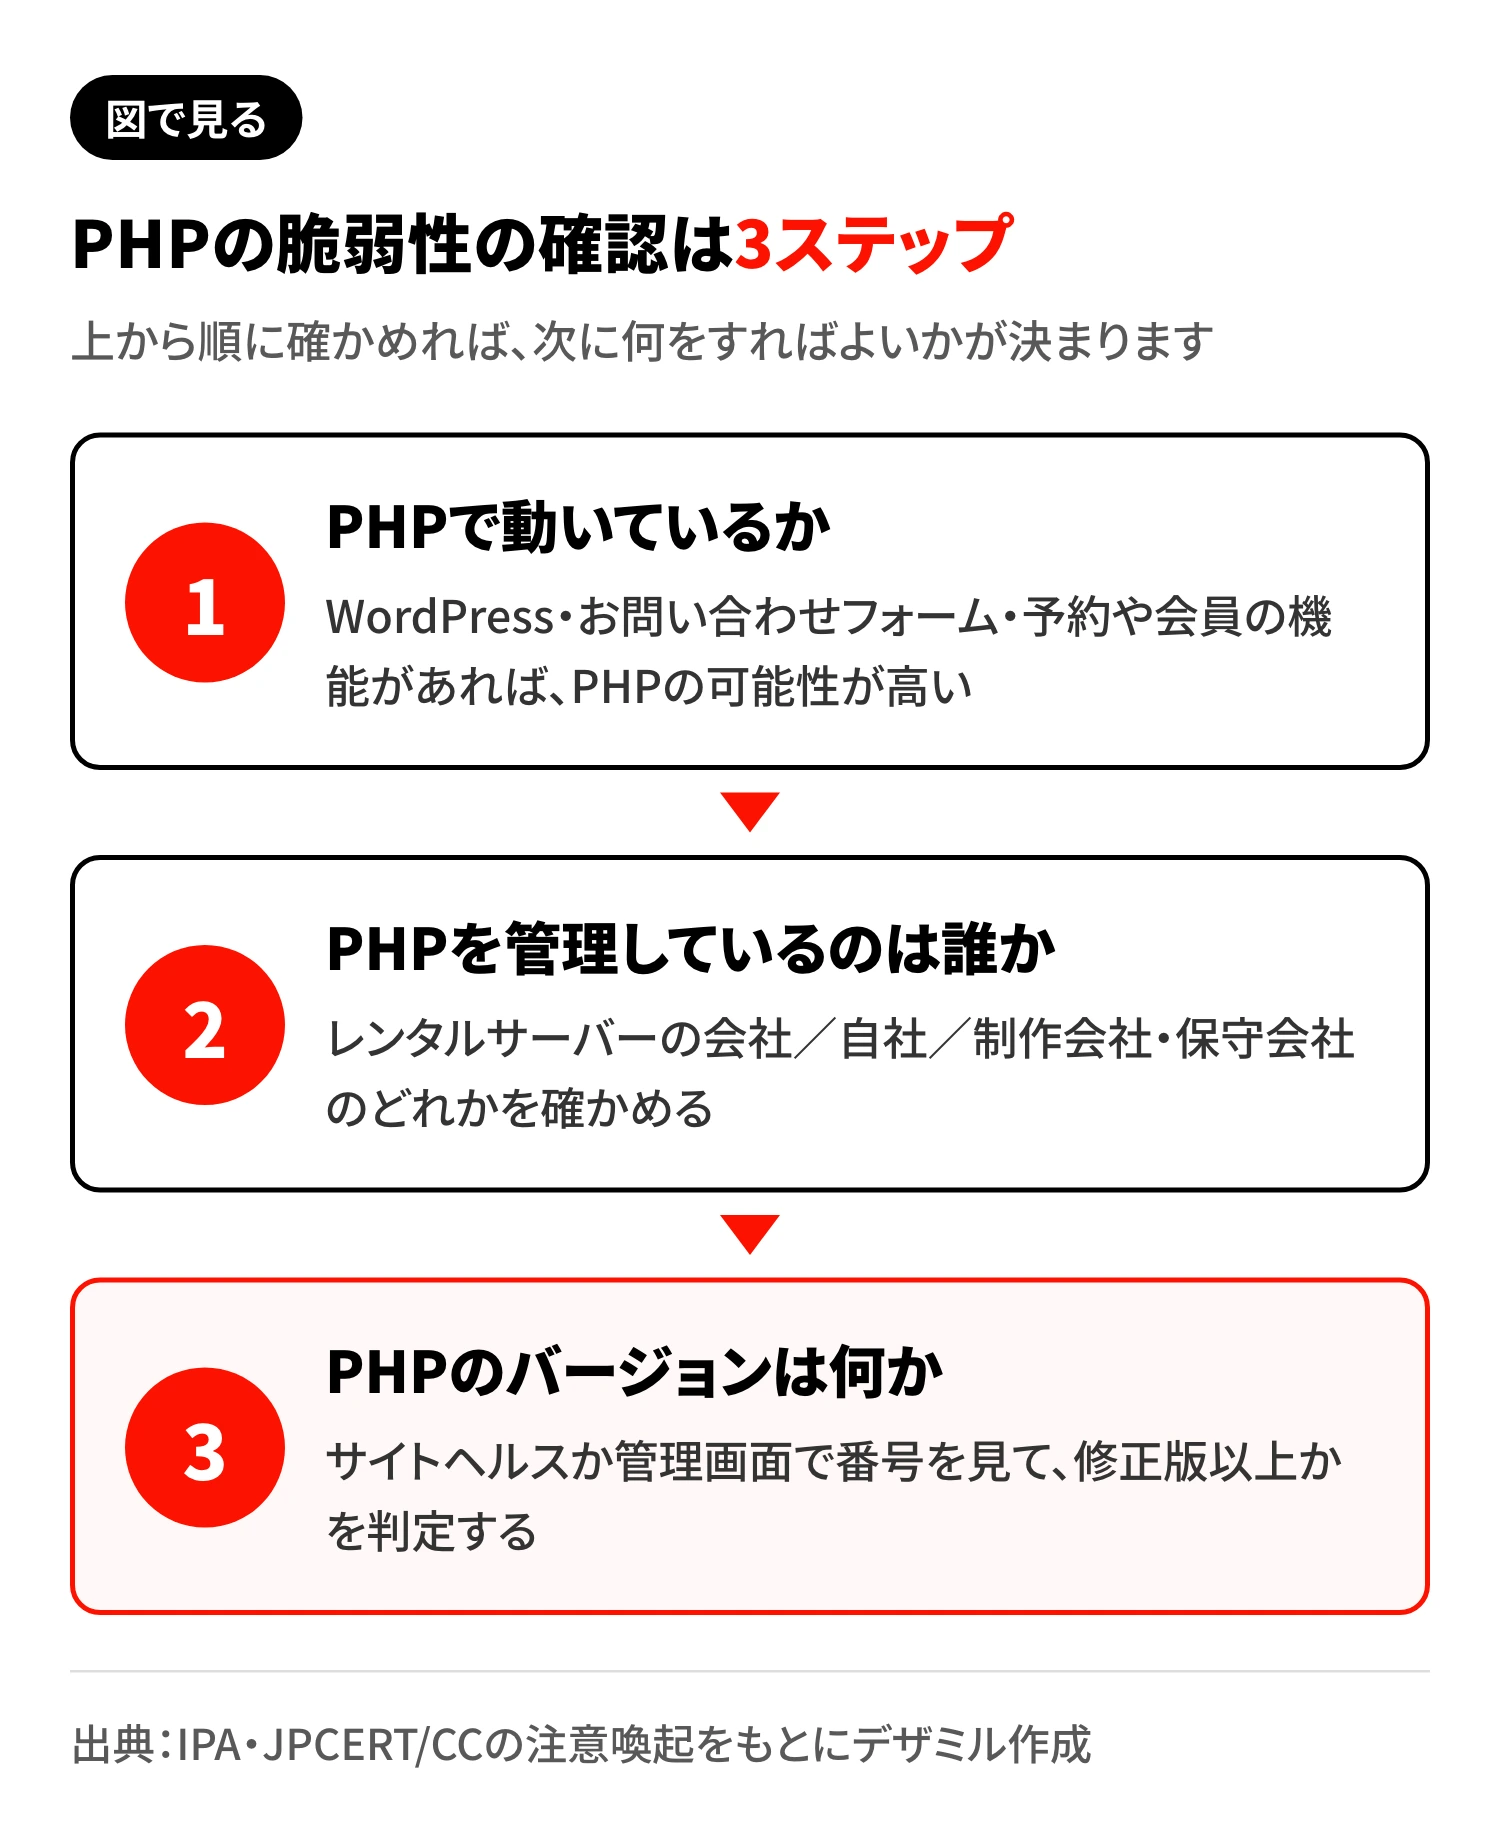
- ステップ1:サイトがPHPで動いているかを確かめる
- ステップ2:PHPを管理しているのは誰かを確かめる
- ステップ3:PHPのバージョンを調べる
- よくある質問:URLだけで、外から調べることはできますか?
- ④バージョンの読み方と判定:「8.3」だけの表示に注意
- 落とし穴1:管理画面に「8.3」としか出ない
- 落とし穴2:ドメインごとにバージョンが違う
- 落とし穴3:修正しても番号が変わらないサーバーがある
- ⑤結果別の対策:やること・やってはいけないこと
- 主なレンタルサーバーの対応状況
- 8.1以前だった場合:切り替えの前に、この3つを確認
- やってはいけないこと
- ⑥今後の備え:PHP 8.2は2026年12月31日でサポート終了
- よくある質問:乗っ取られていないかは、どう確かめる?
- PHPの脆弱性についてよくある質問
- Q. WordPressを最新にしていれば大丈夫ですか?
- Q. 修正版にしたら、もう何もしなくていいですか?
- Q. 自分でPHPを切り替えて、サイトが崩れたらどうすればいいですか?
- Q. サーバー会社から連絡が来ていません。何もしなくていいですか?
- まとめ:まずは「番号を見る」ことから始めよう
「PHPの脆弱性がニュースになっているけど、うちのホームページは大丈夫? WordPressを最新にしていれば平気なの? そもそも、どこを見れば分かるのか教えてほしい」
こういった不安にお答えします。
本記事の内容
① 結論:PHPの脆弱性は「バージョンの番号」で判断できる
② 何が起きた? PHPの脆弱性(php2shell)をざっくり解説
③ PHPの脆弱性の確認方法:3ステップでOK
④ バージョンの読み方と判定:「8.3」だけの表示に注意
⑤ 結果別の対策:やること・やってはいけないこと
⑥ 今後の備え:PHP 8.2は2026年12月31日でサポート終了
記事の信頼性
記事を書いている私たちデザミルは、中小企業や店舗のホームページの制作と保守をしています。2026年10月の騒動では、運営・保守しているサイトのPHPを1つずつ確認し、古い系列(PHP 7.4)が残っていたサイトを8.3へ切り替えました。この記事は、そのとき実際に使った手順を、PHP公式・IPA・JPCERT/CCの発表で裏付けてまとめたものです。
この記事を読めば、「自分のサイトが対象かどうか」を判断し、次に「誰に・何を頼めばよいか」まで決められるようになります。サーバーの専門知識がない方でも読めるように、専門用語にはかっこ書きで説明を添えました。
※情報は2026年11月4日時点のものです。サーバー会社の対応は日々更新されるため、最新の状況は各社の公式のお知らせで確認してください。
①結論:PHPの脆弱性は「バージョンの番号」で判断できる
先に結論です。今回の脆弱性(ぜいじゃくせい:プログラムの欠陥による、セキュリティ上の弱点)は、PHPのバージョンが次の番号以上になっていれば修正済みです。
| PHPの系列 | 修正済みのバージョン | これより古いと |
|---|---|---|
| 8.5系 | 8.5.12 以上 | 対象(更新が必要) |
| 8.4系 | 8.4.27 以上 | 対象(更新が必要) |
| 8.3系 | 8.3.36 以上 | 対象(更新が必要) |
| 8.2系 | 8.2.35 以上 | 対象(更新が必要) |
| 8.1以前 | 公式の修正版なし | 8.2以上への切り替えを検討 |
つまり、やることは「自分のサイトのPHPの番号を調べて、この表と見比べる」だけです。手順は次の3つです。
- サイトがPHPで動いているかを確かめる
- PHPを管理しているのは誰かを確かめる
- PHPのバージョンを調べて、上の表と見比べる
ざっくり上記のとおりです。ここから、1つずつ具体的に解説していきます。
②何が起きた? PHPの脆弱性(php2shell)をざっくり解説
まずは「何が起きたのか」を短く整理します。急いでいる方は、③の確認方法から読んでもOKです。
PHPとは:ホームページの裏側で動くプログラムの言語
PHP(ピーエイチピー)は、ホームページの裏側で動いているプログラムの言語です。ブラウザでページを開くと、サーバーの中で「このページに何を表示するか」を組み立てる処理が動きます。その処理を担う代表がPHPです。
WordPressもPHPで動いています。「プログラミングはしていない」という方でも、WordPressでサイトを持っていれば、知らないうちにPHPを使っていることになります。
今回の脆弱性:ログインなしで、外からサーバーを操作されるおそれ
2026年10月21日、PHPの開発元(The PHP Group)は、2件の重大な脆弱性(CVE-2026-109618、CVE-2026-109619)を修正した新しいバージョンを公開しました。2件をあわせて「php2shell(PHP2Shell)」と呼ばれています。
- 何ができてしまうか:ログイン(認証)なしで、外部の第三者がサーバーの中で好きなプログラムを動かせるおそれ(リモートコード実行)
- どれくらい深刻か:危険度を0〜10点で表す世界共通の採点(CVSS v4.0)で、どちらも9.2点
- どこまで影響するか:公式の発表では、Webのリクエスト(ページを開く通信)を処理するすべてのPHPの環境が対象
サーバーの中でプログラムを動かされると、情報の読み取り、ページの書き換え、不正なプログラムの設置など、ほぼ何でもできてしまいます。9点台という評価は、それくらい重い話だということです。
時系列:首相が「大至急」と呼びかけ、多くのサイトが止まった
| 日付(日本時間) | できごと |
|---|---|
| 10月20〜21日 | PHPのセキュリティチームが、重大な修正版を公開すると予告。21日にIPA(情報処理推進機構)や首相が、事前の準備を呼びかけ |
| 10月21日 22時台 | 修正版(8.5.12・8.4.27・8.3.36・8.2.35)を公開。予告の23時より少し早かった |
| 10月21〜22日 | 官公庁・自治体・金融機関・レンタルサーバー会社などが、予防のためにサイトや管理画面を一時停止 |
| 10月22日 | IPAとJPCERT/CC(国内のセキュリティ対応の調整機関)が注意喚起を公開 |
| 10月26日 | 米国のCISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)が、「実際に悪用された脆弱性」の一覧に追加 |
JPCERT/CCは、悪用できると主張するコードが多数公開され、悪用を試みる通信の観測も相次いでいるとしています。一方で、実際に乗っ取りまで成功するかは、PHPのバージョンや動かし方などの条件によるとも説明しています。「すぐ全部のサイトが乗っ取られる」わけではありませんが、放置してよい話でもありません。
よくある誤解:WordPressやプラグインを更新しても直らない
ここは大事なので、はっきり書きます。今回の欠陥は、WordPressやプラグインではなく、その下で動いているPHP本体にあります。
そのため、WordPress本体・プラグイン・テーマをすべて最新にしていても、土台のPHPが古ければ対象のままです。「WordPressは毎回更新しているから大丈夫」とは言えない点に注意してください。
③PHPの脆弱性の確認方法:3ステップでOK
ここからが本題です。確認の流れは、次の図のとおりです。
ステップ1:サイトがPHPで動いているかを確かめる
まずは、そもそもPHPが関係するかどうかです。サイトの作り方ごとに整理しました。
| サイトの作り方 | PHPとの関係 |
|---|---|
| WordPressで作っている | PHPで動いています。確認が必要です |
| HTMLだけのサイト | お問い合わせフォームだけPHPで動いていることがあります(ファイル名が「mail.php」など)。フォームがあれば確認しましょう |
| 予約・会員・ネットショップの機能を自社のサーバーに置いている | PHPの可能性が高いです。作った会社に確認しましょう |
| 制作会社に作ってもらい、仕組みは知らない | 制作会社に確認が必要です |
| ホームページ作成サービスの中だけで作っている | サーバーは運営会社が管理しています。運営会社のお知らせを確認しましょう |
見落としやすいのが、使っていないサイトです。昔のキャンペーンページ、テスト用に作ったWordPress、サブドメイン(blog.example.com など)に置いたブログなど、PHPが動く場所をすべて洗い出してください。放置されたサイトほど古いまま残りやすく、狙われやすくなります。
ステップ2:PHPを管理しているのは誰かを確かめる
次に、PHPを管理しているのが誰かを確かめます。ここで「自分で何をするか」が変わります。
| サーバーの種類 | PHPを管理する人 | 自分がやること |
|---|---|---|
| レンタルサーバー(エックスサーバー、さくら、ロリポップ!など) | PHP本体の修正はサーバー会社。どのバージョンを使うかは、利用者が選ぶことが多い | バージョンを確認し、古い系列なら切り替える |
| VPS・クラウド・自社サーバー | 自社、または委託先 | 修正版への更新そのものを行う |
| 制作会社・保守会社に任せている | 契約先 | 確認の結果と、対応の予定を問い合わせる |
中小企業や店舗のサイトで多いのは、レンタルサーバーです。この場合、PHP本体の修正はサーバー会社が当ててくれます。利用者がやるのは「バージョンの確認」と、古い系列なら「切り替え」の2つだけです。
なお、保守を頼んでいる場合でも、どこまでが保守の範囲かは契約によって違います。「PHPの更新は保守に入っていますか?」と一度聞いておくと安心です。保守の範囲の考え方は「サブスク型と買い切り型のホームページ制作の違い」でも整理しています。
ステップ3:PHPのバージョンを調べる
最後に、PHPのバージョン(番号)を調べます。方法は3つあります。上から順に試してください。
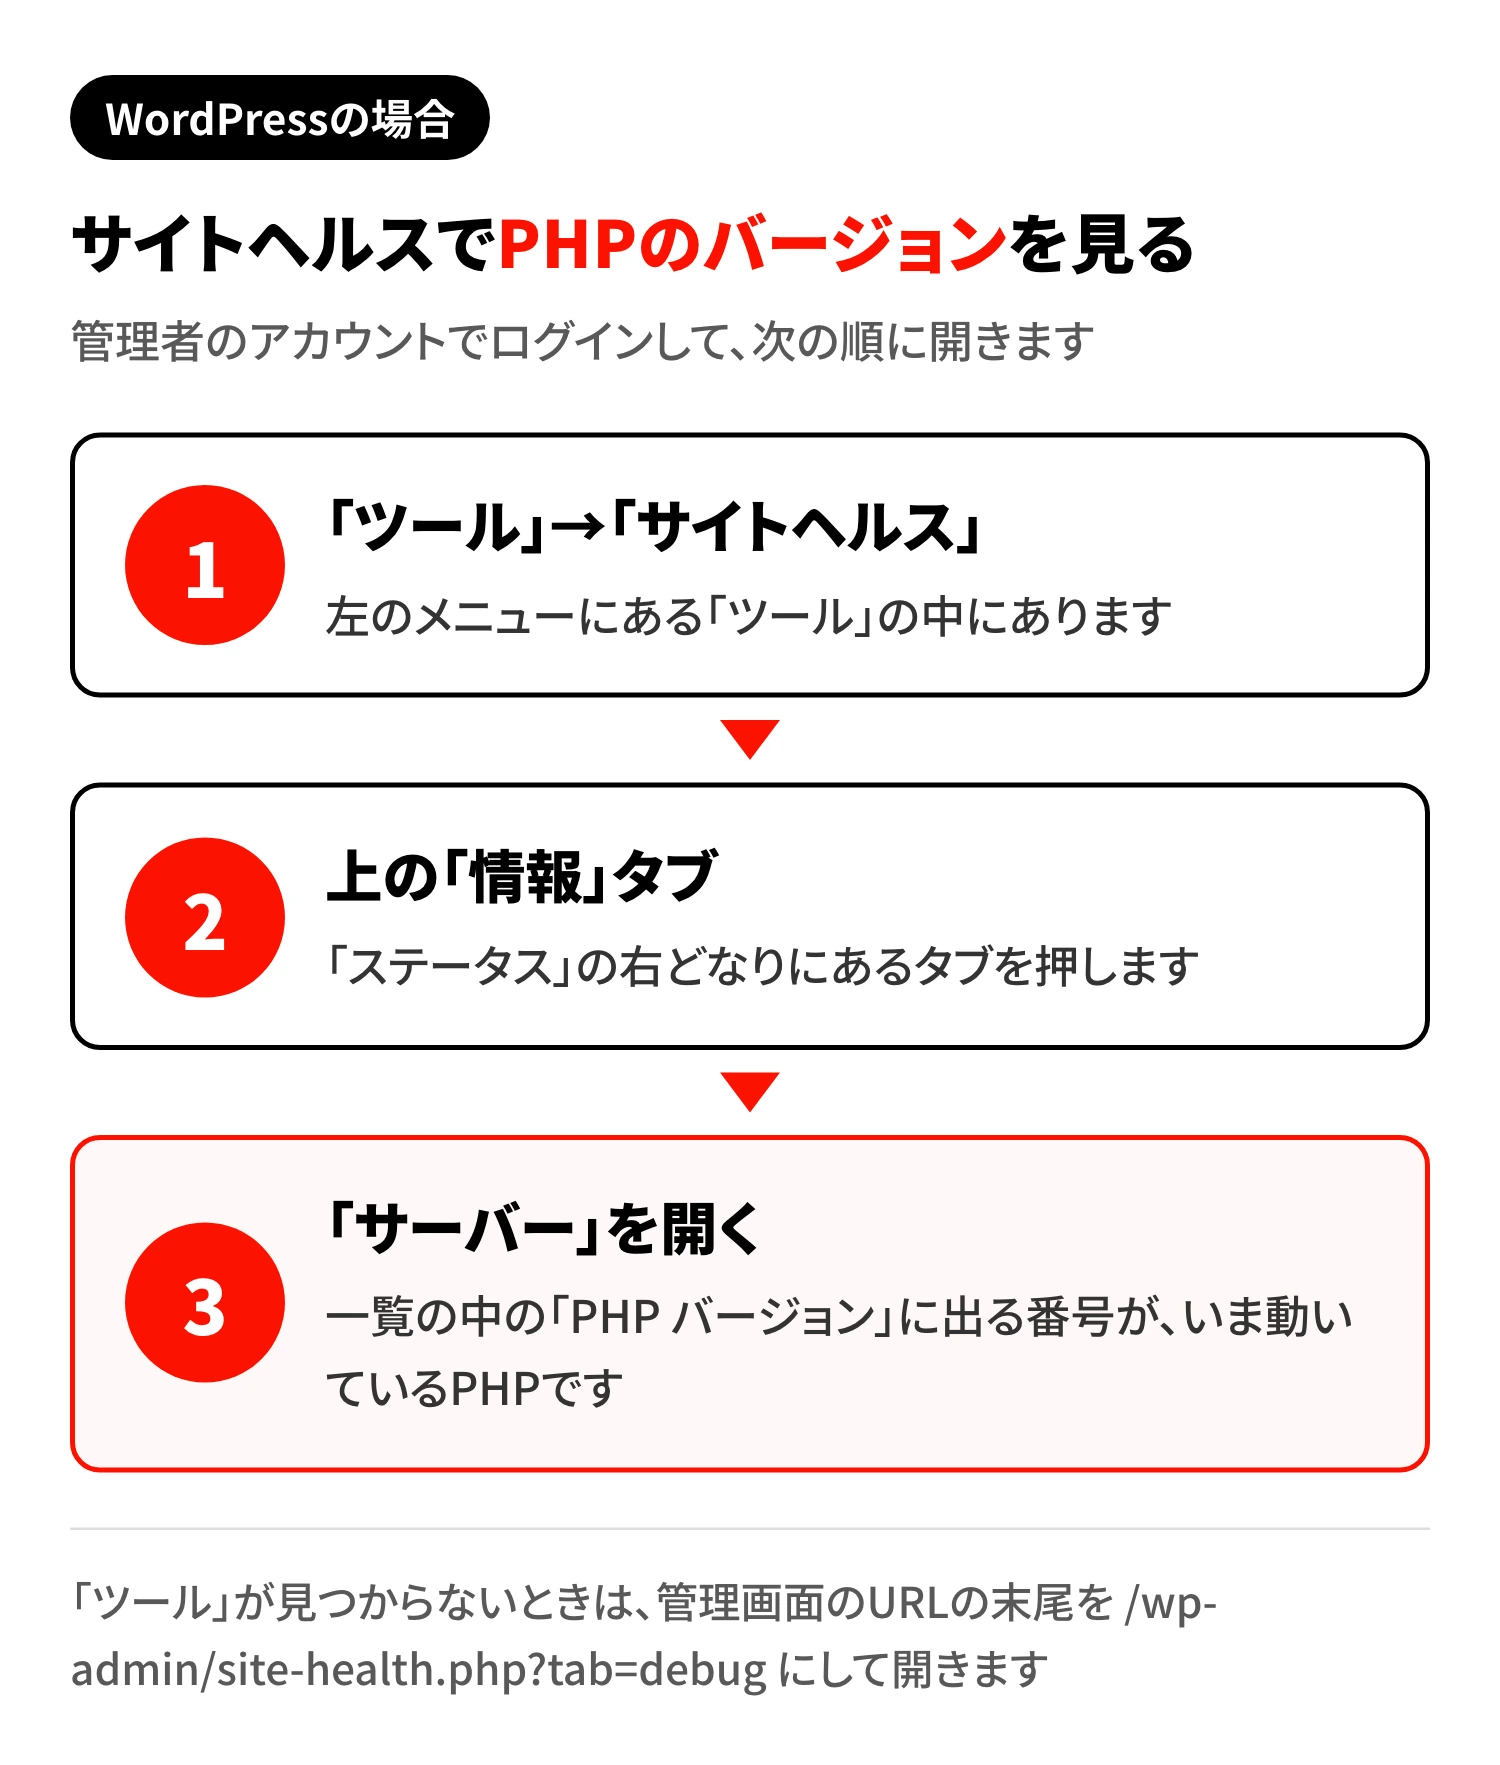
方法A:WordPressのサイトヘルスで見る(いちばん確実)
WordPressのサイトなら、管理画面の「サイトヘルス」で、いま実際に動いているPHPの番号を確認できます。サーバーには何も変更しないので、安心して開いてOKです。
方法B:レンタルサーバーの管理画面で見る
レンタルサーバーの管理画面には、ドメインごとにPHPのバージョンを選ぶ画面があります。たとえばエックスサーバーでは、次の順で確認できます。
- 「サーバーパネル」にログインする(「XServerアカウント」とは別の画面です)
- 「PHP Ver.切替」を開く
- 確認したいドメインを選び、右側のペンのアイコンを押して「現在のバージョン」を見る
ほかのサーバー会社でも、「PHP設定」「PHPバージョン」「言語バージョン設定」といった名前の項目にあります。見つからないときは、管理画面の検索やヘルプで「PHP バージョン」と調べてみてください。
ただし、管理画面の数字は「設定値」です。WordPressのサイトなら、方法Aのサイトヘルスでも確かめて、2つが一致するかを見ると確実です。
方法C:分からなければ、そのまま問い合わせる
どうしても分からないときは、サーバー会社か制作会社に聞くのがいちばん確実です。次の文をそのまま送れば通じます。
問い合わせ文の例(コピーして使えます)
お世話になっております。
当社のホームページ(ドメイン:○○○.com)について、2点教えてください。
1. いま動いているPHPの正確なバージョン(例:8.3.36)
2. 2026年10月に公表されたPHPの脆弱性(CVE-2026-109618/CVE-2026-109619)の修正が適用済みか。未適用であれば、適用の予定日
よくある質問:URLだけで、外から調べることはできますか?
結論、確実には分かりません。サーバーによっては、ページの応答にPHPの番号が出ることがありますが、エックスサーバーのように表示しない設定のサーバーもあります。私たちが確認したときも、外からは番号が見えませんでした。
URLを入れるだけの無料チェックサービスもありますが、多くは「PHPが使われている可能性」までを示すものです。最終的な判断は、方法A〜Cで番号を見て行いましょう。
また、ネット上には「phpinfo(ピーエイチピーインフォ)という確認用のファイルを置く」方法も出てきます。ただ、このファイルはサーバーの設定情報がそのまま画面に出てしまいます。使うなら最後の手段にして、確認したらすぐに削除してください。
④バージョンの読み方と判定:「8.3」だけの表示に注意
番号が分かったら、①の表と見比べます。読み方は次の図のとおりです。
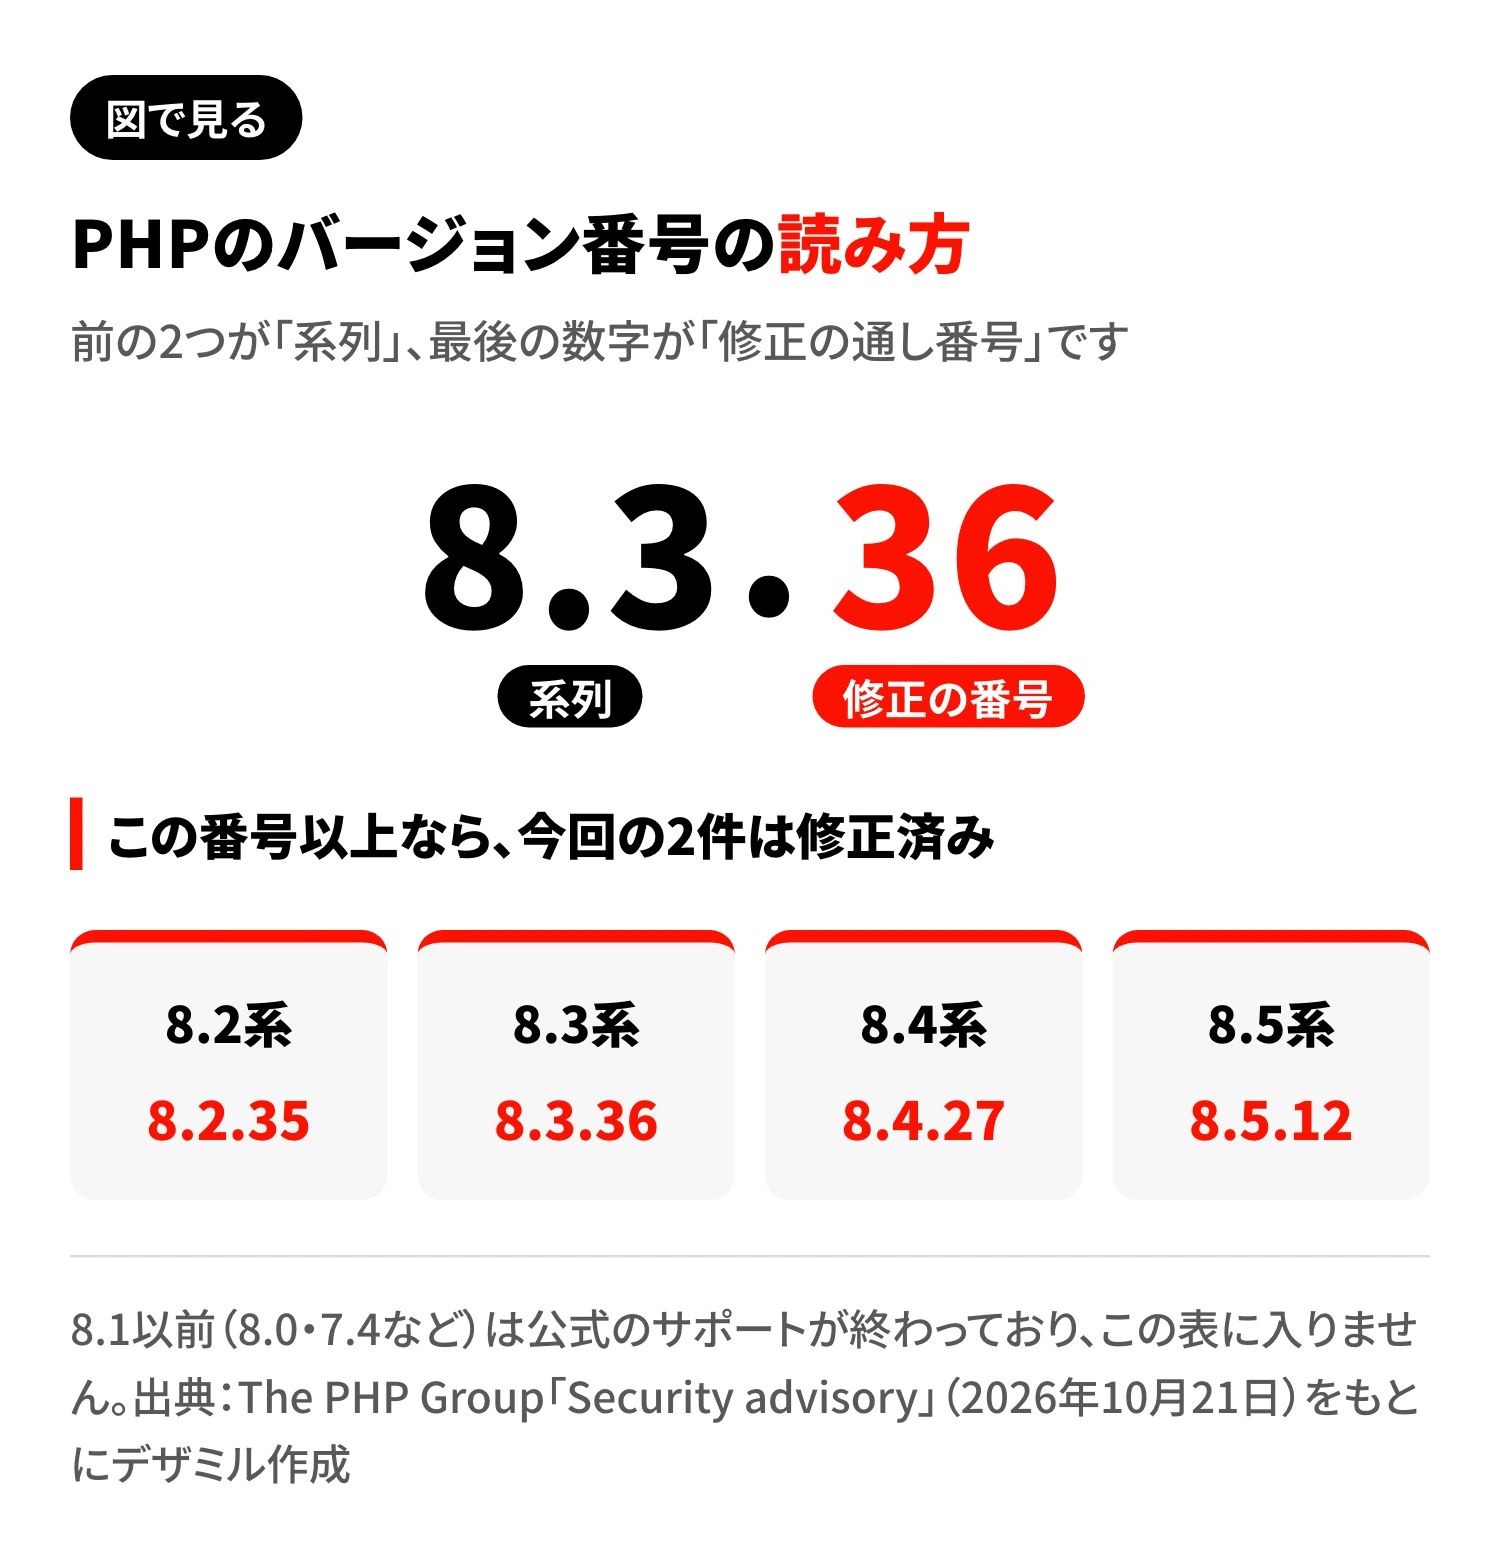
たとえば「8.3.30」なら、8.3系で修正の番号が36より小さいので、修正前の版です。「8.3.36」や「8.3.37」なら修正済みです。
ただし、この読み方には落とし穴が3つあります。
落とし穴1:管理画面に「8.3」としか出ない
レンタルサーバーの管理画面では、「8.3」のように系列までしか出ないことがあります。これでは修正の番号が分からないので、番号だけでは判断できません。WordPressならサイトヘルスで正確な番号を見るか、サーバー会社のお知らせで「修正の適用が完了したか」を確かめましょう。
落とし穴2:ドメインごとにバージョンが違う
PHPのバージョンは、ドメインごとに別々に設定できるサーバーが多いです。メインのサイトだけ見て安心せず、ステップ1で洗い出したすべてのドメインで確認してください。
落とし穴3:修正しても番号が変わらないサーバーがある
サーバー会社が独自に修正を当てた場合、表示される番号が変わらないことがあります。たとえば ConoHa WING や mixhost は、修正を適用しても番号が変わらない場合があると告知しています。番号が古いままでも、サーバー会社が「全バージョンに修正を適用済み」と発表していれば、今回の2件については対応済みと考えられます。
⑤結果別の対策:やること・やってはいけないこと
確認した結果ごとに、次にやることを整理しました。
| 確認の結果 | 判定 | 次にやること |
|---|---|---|
| A. 修正版以上だった | 今回の2件は修正済み | ほかのドメインも確認する。普段と違う様子がないかを見ておく |
| B. 8.2〜8.5系で、修正版より古い | 対象 | サーバー会社のお知らせを確認する。自分で管理するサーバーなら、すぐに更新する |
| C. 8.1以前(8.0・7.4など)だった | 公式のサポート外 | サーバー会社の独自の修正の有無を確認したうえで、8.3以上への切り替えを計画する |
| D. 番号が分からなかった | 判断できない | ③の問い合わせ文で、サーバー会社か制作会社に聞く |
主なレンタルサーバーの対応状況
レンタルサーバーを使っている方は、まず契約しているサーバー会社の対応を確かめましょう。主な会社の告知をまとめると、次のとおりです。
| サーバー会社 | 告知されていた対応 |
|---|---|
| エックスサーバー | PHP 5.6〜8.5に、全サーバーで修正を適用済み(10月22日)。5.1〜5.5も順次適用 |
| さくらのレンタルサーバー | サポート終了版を含む、提供中のPHPに必要な修正を適用 |
| ロリポップ! | 全バージョンに修正を適用し、10月22日13時ごろにサイトの表示を再開 |
| ConoHa WING | 提供中の全バージョンに修正を適用(表示される番号は変わらない場合あり) |
| お名前.com レンタルサーバー | 提供中のPHPに修正を適用 |
| mixhost | PHP 5.2〜8.5に修正を適用。番号は変わらず、利用者の作業は不要 |
出典:piyolog「PHPの2件の深刻な脆弱性についてまとめてみた」(各社の告知を2026年10月23〜24日に確認したまとめ)をもとにデザミル作成。最新の状況は、各社の公式のお知らせで確認してください。
今回は、多くのレンタルサーバー会社が、古い系列にも独自の修正を当てました。ただし、次に脆弱性が見つかったときも同じ対応がされるとは限りません。8.1以前を使っている場合は、今回で終わりにせず、8.3以上への切り替えまで進めておくのがおすすめです。
8.1以前だった場合:切り替えの前に、この3つを確認
レンタルサーバーなら、PHPの切り替えは管理画面から数クリックでできます。ただ、古いPHPで作られたサイトは、新しいPHPで画面が崩れたり、フォームが動かなくなったりすることがあります。切り替える前に、次の3つを確認してください。
- バックアップを取る:サーバー会社のバックアップ機能や、WordPressのバックアップ用プラグインを使う
- 対応状況を確かめる:WordPressのテーマ・プラグインが、新しいPHPに対応しているかを確認する
- 切り替えたら全ページを見る:トップページだけでなく、お問い合わせフォームの確認画面や送信まで試す
なお、PHPを切り替えても、サイトのファイルやデータは書き換わりません。表示が崩れたときは、同じ画面で元のバージョンに戻せます。私たちが7.4から8.3へ切り替えたときも、この手順で事前に確認してから進めました。
やってはいけないこと
- 焦ってファイルや設定を消す:状況を悪くしたり、調査に必要な記録を消したりするおそれがあります
- メールの案内どおりにログインする:この時期は、サーバー会社を名乗る偽のメールが増えます。確認は、公式サイトのお知らせや公式のSNSから行いましょう
- phpinfoのファイルを置きっぱなしにする:サーバーの設定情報が誰にでも見えてしまいます
⑥今後の備え:PHP 8.2は2026年12月31日でサポート終了
今回の件で修正済みになっても、もう1つ確認してほしいことがあります。それは、使っているPHPの系列が、いつまで公式の修正を受けられるかです。
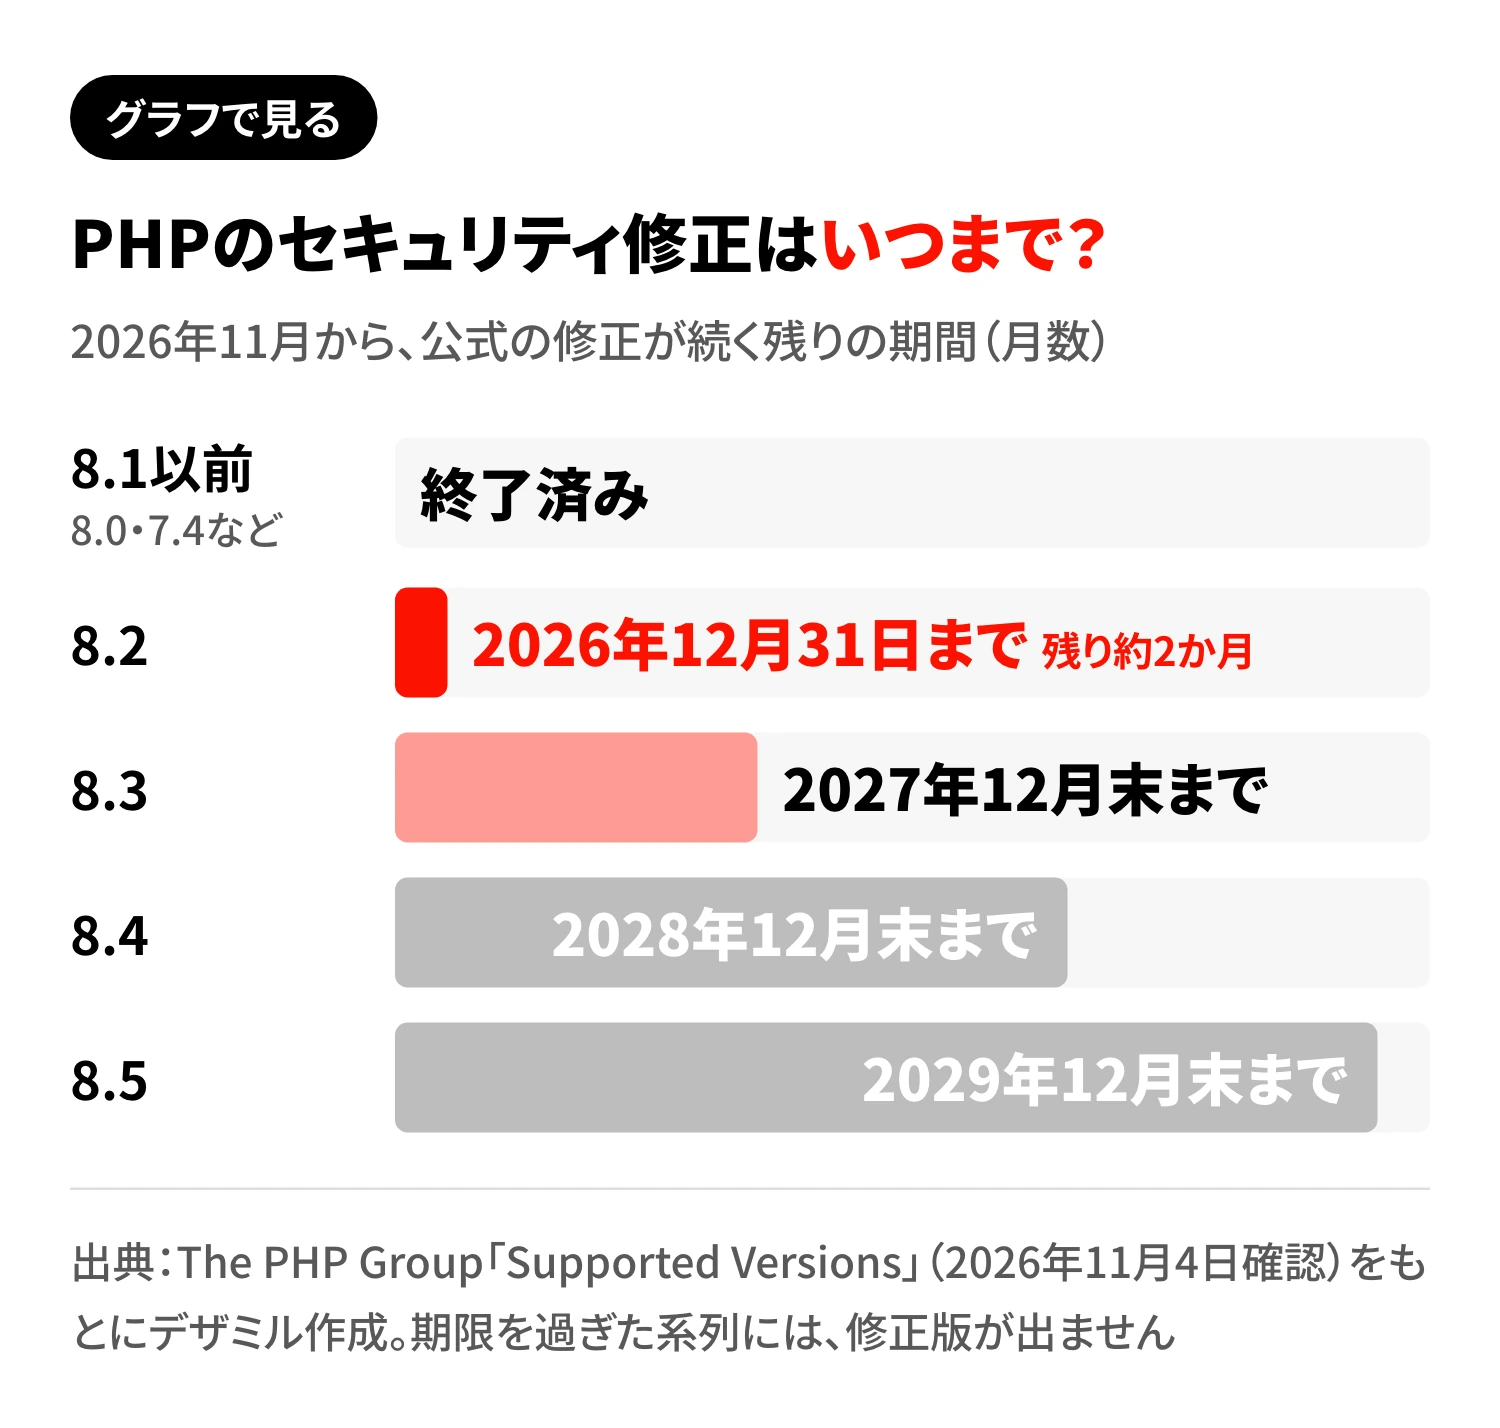
特に注意したいのがPHP 8.2です。公式のセキュリティ修正は2026年12月31日で終わり、それ以降に見つかった脆弱性は修正されません。今回の確認で「8.2.35」だった方は、年内を目安に8.3以上への切り替えを計画しましょう。
WordPressも、公式の推奨環境として「PHP 8.3以上」を挙げています。これから切り替えるなら、8.3か、それより新しい系列を選ぶのがおすすめです。
よくある質問:乗っ取られていないかは、どう確かめる?
JPCERT/CCは、修正版の適用とあわせて、攻撃を受けていないかの調査もすすめています。ただし、サーバーの記録(ログ)を読み解くのは専門家の領域です。また、痕跡が見つからなくても「攻撃を受けていない」とは言い切れない、とも説明しています。
専門知識がない方は、次のような「普段と違う様子」がないかを見ておきましょう。当てはまるときは、自分で触らず、サーバー会社や制作会社に相談してください。
- ページの表示が急におかしくなった、または遅くなった
- WordPressに、覚えのない管理者のアカウントが増えている
- 知らないページやファイルが増えている
- サーバー会社から、異常を知らせる連絡が来た
PHPの脆弱性についてよくある質問
Q. WordPressを最新にしていれば大丈夫ですか?
いいえ、それだけでは足りません。今回の欠陥はPHP本体にあるため、WordPressとは別に、PHPのバージョンを確認する必要があります。
Q. 修正版にしたら、もう何もしなくていいですか?
今回の2件への対策としては完了です。ただ、PHPの開発元は10月23日に、まれな設定の組み合わせでだけ起きる別の脆弱性(CVE-2026-115560)も公表し、次の定例の更新で修正するとしています。レンタルサーバーの場合は、サーバー会社の今後のお知らせも確認しておきましょう。
Q. 自分でPHPを切り替えて、サイトが崩れたらどうすればいいですか?
同じ管理画面で、元のバージョンに戻せば表示は戻ります。そのうえで、テーマやプラグインの更新、またはプログラムの修正が必要になります。自分で直すのが難しいときは、制作会社に相談してください。
Q. サーバー会社から連絡が来ていません。何もしなくていいですか?
連絡が来ないこともあるので、自分から確認するのがおすすめです。サーバー会社の公式サイトの「お知らせ」や「障害・メンテナンス情報」に、対応状況が載っています。
まとめ:まずは「番号を見る」ことから始めよう
PHPの脆弱性の確認方法と対策を、もう一度まとめます。
- PHPで動いているサイト(使っていないサイトも含む)を洗い出す
- PHPを管理しているのが誰か(サーバー会社・自社・制作会社)を確かめる
- サイトヘルスか管理画面で、PHPのバージョンを調べる
- 8.2.35/8.3.36/8.4.27/8.5.12 以上かを見比べる
- 8.1以前や8.2なら、8.3以上への切り替えを計画する
大切なのは、「どう直すか」の前に「いまどういう状態か」を知ることです。番号さえ分かれば、次に何をすればよいかは決まります。分からないところは1人で抱え込まず、サーバー会社や制作会社を頼ってください。
参照した資料(確認日:2026年11月4日):The PHP Group「Security advisory: Critical remote code execution vulnerabilities, update now」「Informational advisory: Session upload progress」「Supported Versions」、IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」、JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」、GMO Flatt Security「PHPの重大な脆弱性「php2shell」の概要と対応指針」、piyolog「PHPの2件の深刻な脆弱性についてまとめてみた」、エックスサーバー「PHPのバージョンについて」、WordPress.org「要件」。